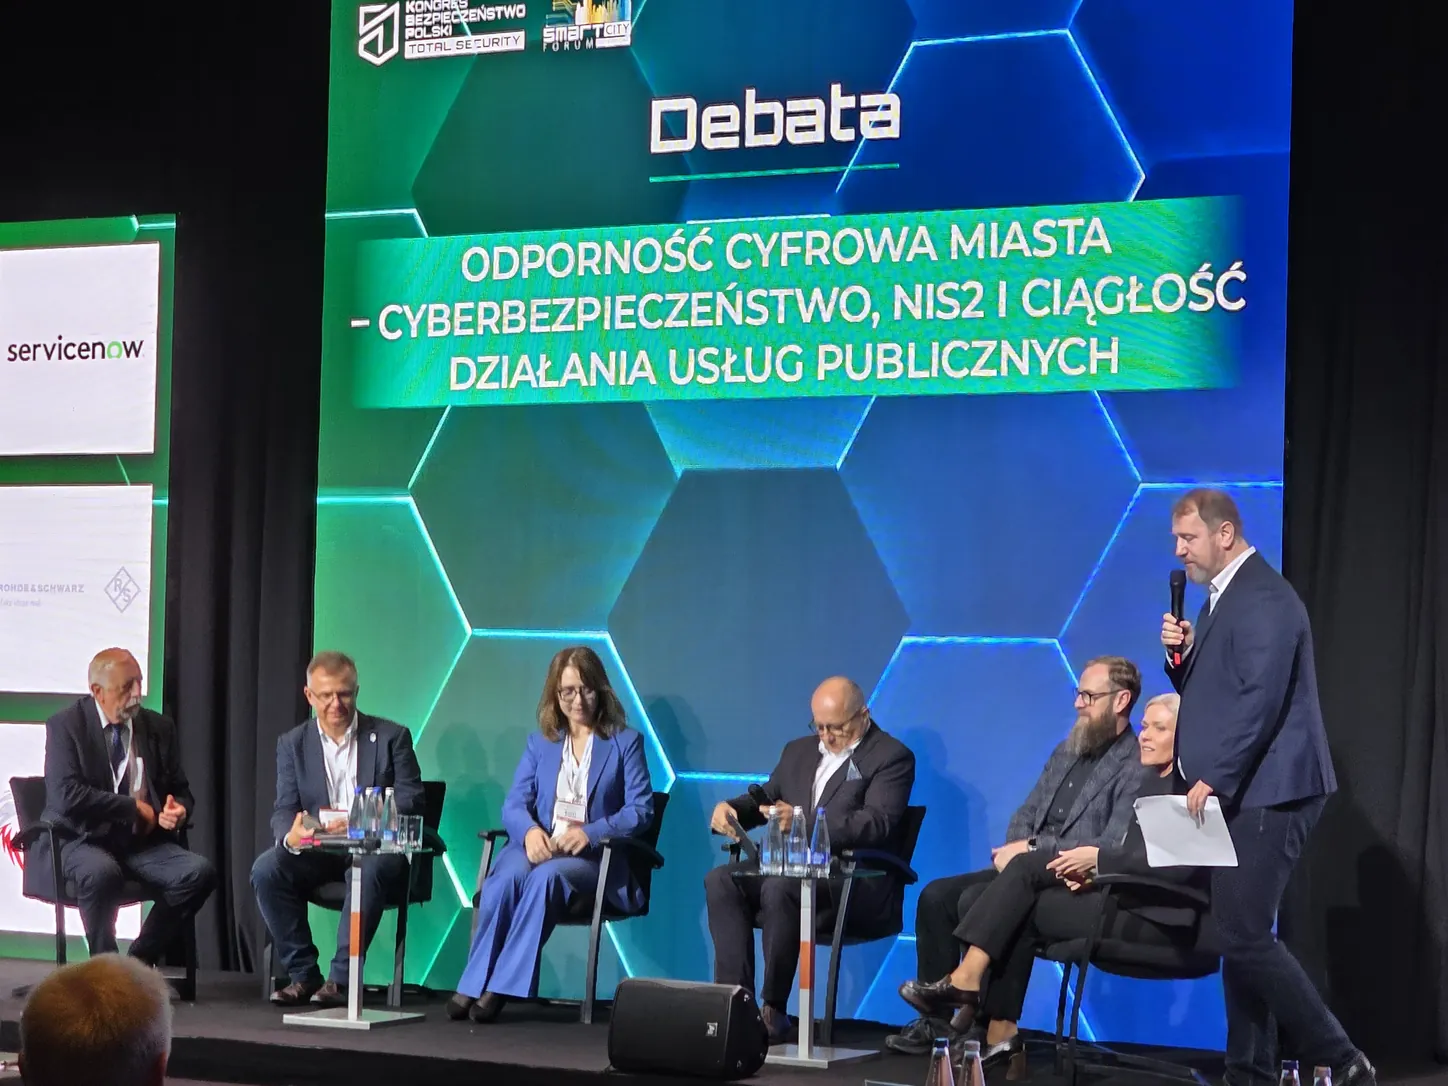
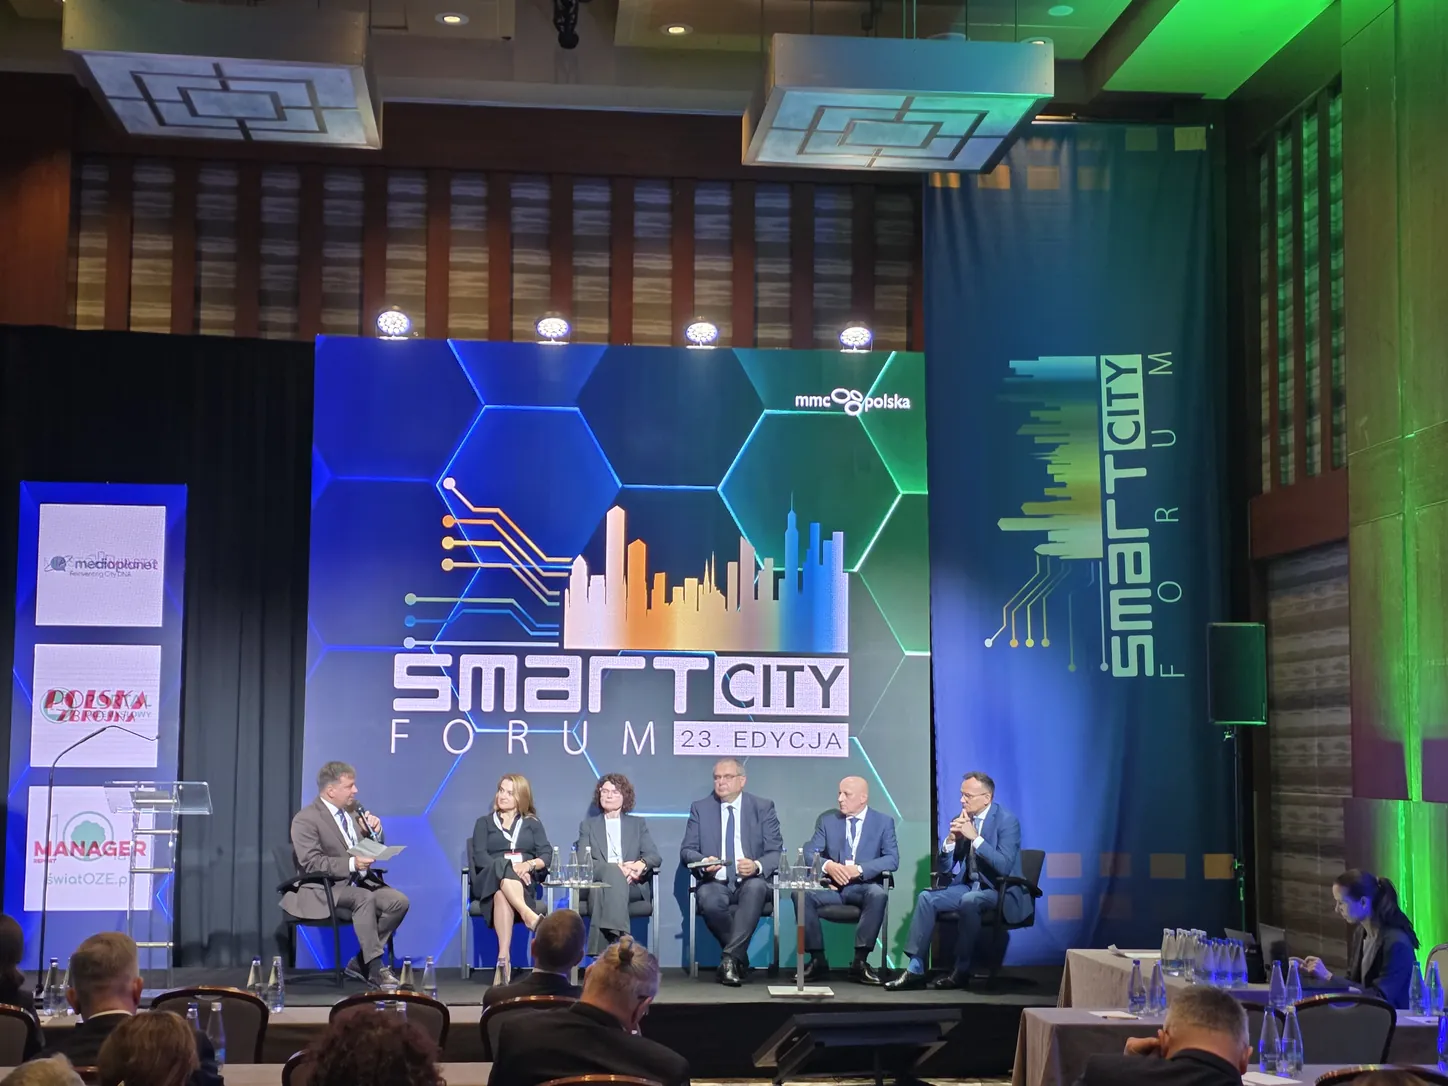
Kongres Bezpieczeństwo Polski Total Security odbył się 21 i 22 października w warszawskim hotelu The Westin, równolegle z 23. edycją Smart City Forum. Redakcja cyberinsight.pl była na miejscu i wybrała jedną debatę, w której wielkie strategie państwa stykają się z obywatelem: rozmowę o odporności cyfrowej miast i gmin. Wnioski z niej dotyczą każdej organizacji, która ma procedury na papierze i nie wie, czy zadziałają.
Pod koniec dyskusji Tadeusz Osowski, ekspert do spraw Smart City, opowiedział anegdotę z czasów pracy w dużej firmie logistycznej. Tuż przed rokiem 2000 firma wydała fortunę na przygotowanie systemów na wypadek awarii. W pewną sobotę prezes przyszedł do biura, podszedł do głównej rozdzielni i wyłączył prąd. „Zobaczymy, jak jesteście przygotowani”, powiedział. Ta historia streszcza całe spotkanie. Przez blisko godzinę praktycy, urzędnicy i eksperci rozmawiali o tym, jak przejść od kupowania sprzętu i pisania procedur do stanu, w którym po awarii miasto albo instytucja działa dalej.
Kongres, na którym wojsko siedziało obok samorządu
Total Security łączy w jednym miejscu perspektywę wojska, rządu, samorządów i biznesu technologicznego. Na sali byli przedstawiciele Sztabu Generalnego WP, Dowództwa Komponentu Wojsk Obrony Cyberprzestrzeni, NASK oraz szefowie bezpieczeństwa (CSO i CISO) największych polskich spółek strategicznych. Tegoroczna edycja przestała traktować bezpieczeństwo jako wąską dziedzinę zarezerwowaną dla informatyków i wojskowych. Granica między obronnością państwa a codziennym funkcjonowaniem cywilnej gospodarki zatarła się, a wspólny mianownik obu połączonych wydarzeń był prosty: państwo i miasto są dokładnie tak silne, jak ich najsłabsze ogniwo w sieci.
Na głównych scenach szukano odpowiedzi na wymierne pytania: jak długo instytucja albo firma przetrwa po cyfrowym paraliżu i jak zmierzyć wartość inwestycji w ochronę, skoro jej największym sukcesem jest brak incydentów. W panelach o cyberodporności eksperci rozbierali na części bezpieczeństwo energetyki, telekomunikacji i łańcuchów dostaw, ochronę granic przed zagrożeniami hybrydowymi, rolę bezpiecznej łączności satelitarnej, cyfrowy wywiad w walce z dezinformacją oraz sztuczną inteligencję podwójnego zastosowania.
Odporność cyfrowa zamiast kolejnego muru
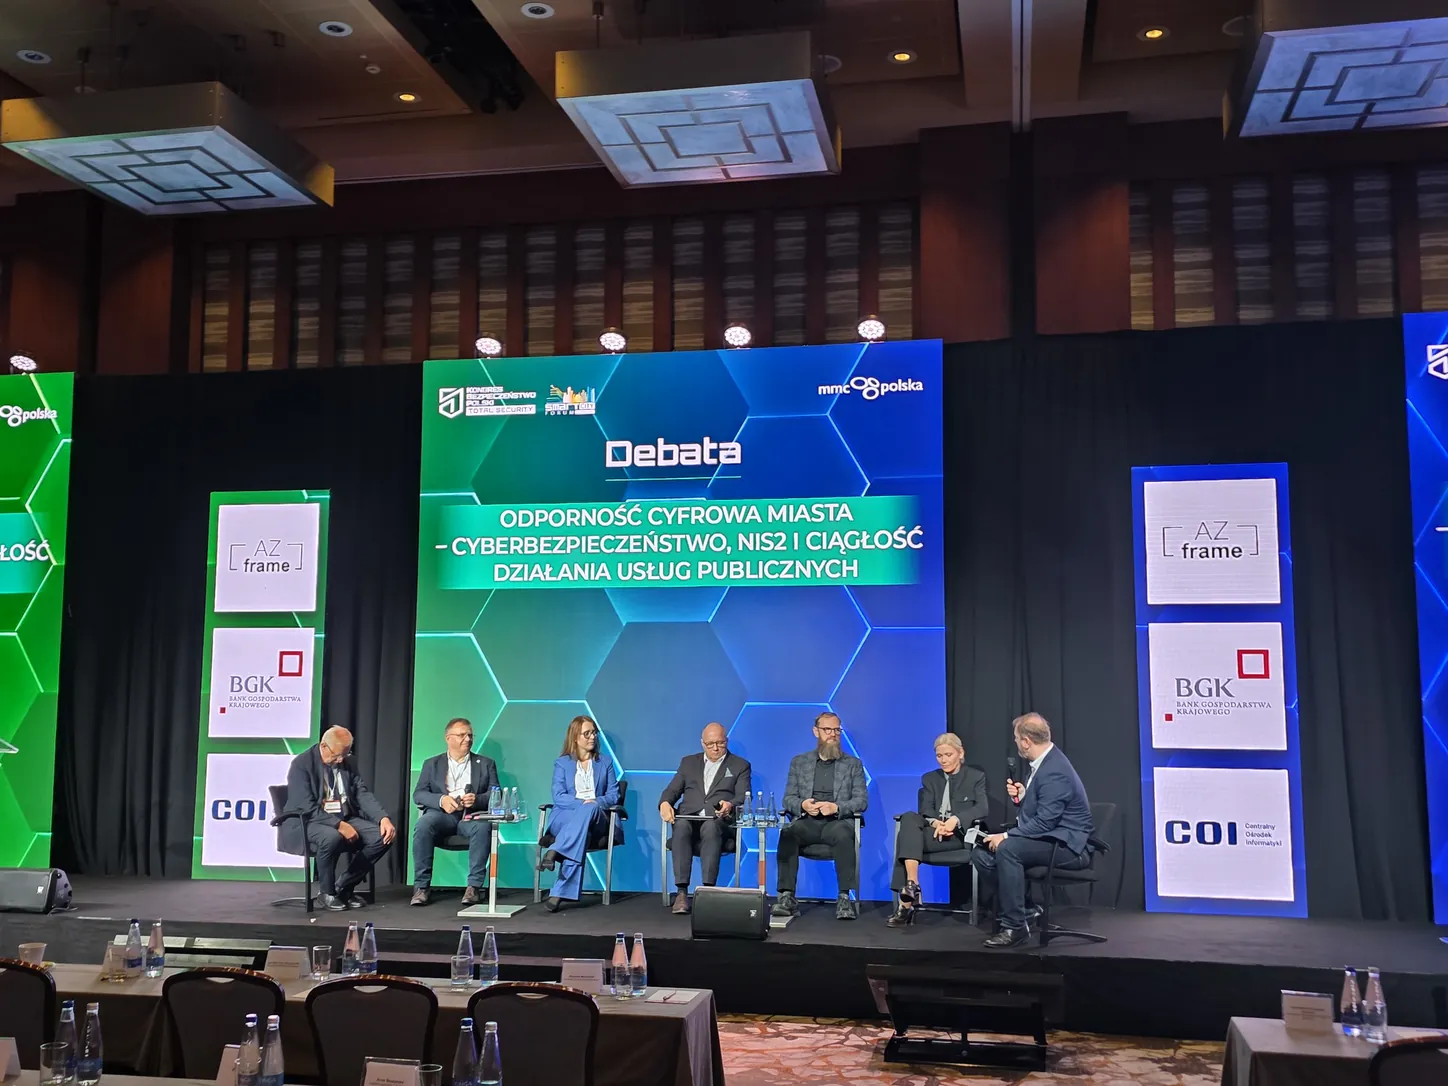
Debatę prowadził Sylwester Szczepaniak z Unii Metropolii Polskich. Pytał nie o teoretyczne zagrożenia, lecz o to, jak samorządy i instytucje publiczne radzą sobie z nowymi obowiązkami i gdzie leżą prawdziwe przeszkody.
Pierwszy wniosek dotyczy zmiany myślenia. Jak zauważył Tadeusz Osowski, przestajemy mówić wyłącznie o „cyberbezpieczeństwie”, a zaczynamy rozmawiać o „odporności cyfrowej”. Różnica jest zasadnicza. Nie chodzi o coraz wyższe mury i kolejne zabezpieczenia, tylko o to, by po awarii jak najszybciej przywrócić usługi miejskie: wodociągi, komunikację, obsługę mieszkańców. Bezpieczeństwo przestało być zadaniem samego działu IT i stało się odpowiedzialnością prezydentów, burmistrzów i zarządów, na co naciskają też nowe unijne regulacje, w tym dyrektywa NIS2.
Procedura, której nikt nie wyłączył prądem, jest hipotezą, a nie zabezpieczeniem.
270 milionów na LCC i jeden informatyk w gminie
Z perspektywy centralnej wsparcie wygląda obiecująco. Adam Marczyński, zastępca dyrektora NASK, przypomniał, że po programach „Cyfrowa Gmina” i „Cyberbezpieczny Samorząd” oraz wsparciu dla wodociągów na rynek trafia kolejne 270 milionów złotych na Lokalne Centra Cyberbezpieczeństwa (LCC). Zwrócił też uwagę na ludzką stronę kryzysów: w stresie, jaki towarzyszy atakom hybrydowym i awariom, nieprzygotowani ludzie tracą zdolność chłodnej oceny sytuacji i kierują się emocjami. Pieniądze i procedury mają pomóc ten stres opanować.
Czy sam strumień gotówki rozwiąże problemy na dole? Tomasz Nadolny z Obszaru Metropolitalnego Gdańsk-Gdynia-Sopot pokazał rozwarstwienie polskich samorządów. Z jednej strony duże, dobrze zorganizowane ośrodki, jak Gdańskie Centrum Informatyki obsługujące ponad 300 jednostek. Z drugiej strony, tuż obok aglomeracji, gminy, w których za całe IT odpowiada jeden człowiek na etacie, często nauczyciel informatyki, dla którego ochrona sieci jest jednym z wielu zadań obok zakupu papieru do drukarki. Do tego dochodzi proza życia: dobry specjalista od cyberbezpieczeństwa oczekuje dziś pensji wyższej niż zarobki wójta. Małe gminy w pojedynkę nie udźwigną utrzymania systemów po zakończeniu programów dotacyjnych. Wyjściem jest łączenie sił w powiatach i związkach metropolitalnych, choć wyłonienie lidera i wspólne wydawanie pieniędzy wciąż idzie opornie.
Sześć lat budowania zaufania w Gliwicach
O tym, że taka współpraca jest możliwa, ale wymaga cierpliwości, opowiedziała Agnieszka Olbrycht-Banach, prezeska Śląskiej Sieci Metropolitalnej w Gliwicach. Kierowana przez nią miejska spółka zaczynała w 2009 roku od dostarczania internetu, a dziś pełni rolę lokalnego centrum usług wspólnych: zapewnia miejskim jednostkom chmurę i ochronę sieci. Najtrudniejsza w tym procesie nie była technologia ani przepisy, lecz zaufanie. Przekonanie informatyków w szkołach, spółkach wodociągowych i mniejszych jednostkach, że zewnętrzny zespół nie przychodzi wytykać im błędów, tylko zdjąć z nich część ciężaru, zajęło w Gliwicach około sześciu lat. Dopiero na tej podstawie da się budować wspólną tarczę.
Inwentaryzacja, ISO 22301 i Cyberkaretka
Bliźniacze doświadczenia z ochrony zdrowia przedstawił Piotr Rybicki z Centrum e-Zdrowia. Jego przepis na uporządkowanie chaosu jest systemowy i opiera się na zarządzaniu ciągłością działania zgodnie z normą ISO 22301. Organizacja musi najpierw spisać swoje zasoby: komputery i serwery (IT) oraz systemy sterujące urządzeniami technicznymi (OT), które często zostają w szarej strefie. Dopiero wtedy można ocenić, które procesy są najważniejsze dla obywatela. W szpitalu priorytetem jest pacjent i łóżko szpitalne. Aby pomóc mniejszym placówkom w kryzysie, Centrum e-Zdrowia wraz z Ministerstwem Zdrowia uruchomiło „Cyberkaretkę”: mobilne wsparcie, które po ataku dowozi na miejsce agregaty prądotwórcze, niezależne łącza i sprzęt, by szybko przywrócić najważniejsze funkcje szpitala. Rybicki przypomniał też statystykę z raportów agencji ENISA: 70 procent incydentów w instytucjach publicznych w Unii Europejskiej wynika z przełamania zabezpieczeń w łańcuchu dostaw, czyli u zewnętrznych podwykonawców i dostawców.
Rejestr zasobów, w którym nie ma sterowników pomp i central wentylacyjnych, opisuje tylko połowę organizacji.
Państwo centralne czy certyfikat dla dostawcy
Wątek łańcucha dostaw wywołał wymianę zdań o roli państwa i wymaganiach wobec biznesu. Dr Karolina Grenda z Akademii Marynarki Wojennej w Gdyni i firmy LOGiT FLOW postawiła tezę, że gdy granica między bezpieczeństwem militarnym a cywilnym się zaciera, państwo powinno wziąć na siebie większy ciężar i działać bardziej centralnie. Jako przykład podała Estonię, gdzie centralny urząd od lat audytuje instytucje publiczne i narzuca im gotowe standardy, oraz polski sukces centralnego projektu Systemu Rejestrów Państwowych z 2015 roku. Zwróciła też uwagę, jak wysoko zawieszona jest poprzeczka dla firm technologicznych, które chcą dostarczać rozwiązania urzędom: muszą jednocześnie spełniać wymogi Krajowego Systemu Cyberbezpieczeństwa, przepisów o ochronie infrastruktury krytycznej (CER) i nowych regulacji o sztucznej inteligencji (AI Act).
Sylwester Szczepaniak odpowiedział, że samorządy cenią swoją samodzielność, a zbyt sztywne wymogi w pojedynczych przetargach sprawiają, że firmy boją się w nich startować. Przydałby się natomiast centralny system certyfikacji dostawców, który dawałby urzędom pewność, że wpuszczają do swojej sieci sprawdzone firmy.
Suwerenność cyfrowa w wersji praktycznej
Ostatnia część debaty dotyczyła hasła z unijnych sztandarów: suwerenności cyfrowej i zastępowania komercyjnych programów darmowym oprogramowaniem otwartoźródłowym. Uczestnicy podeszli do tego pragmatycznie. Tadeusz Osowski przytoczył dane z indeksu firmy Forrester: Chiny i Stany Zjednoczone są niemal w pełni samowystarczalne technologicznie, a potencjał Europy i Polski szacuje się na 20 do 30 procent. Odcięcie od globalnych dostawców chmury i sprzętu jest dziś nierealne. Piotr Rybicki dodał, że open source jest dobre i tanie tylko wtedy, gdy instytucja ma własnych, wysoko wykwalifikowanych programistów, którzy potrafią je utrzymać i rozwijać. W przeciwnym razie zamienia się w problem.
Jak rozumieć suwerenność cyfrową w praktyce? Agnieszka Olbrycht-Banach ujęła to jako unikanie uzależnienia od jednego dostawcy i budowanie własnego „cyfrowego bunkra”. Nawet jeśli urząd korzysta z usług chmurowych wielkich korporacji, takich jak Microsoft 365, musi mieć u siebie, pod własnym kluczem, fizyczną kopię zapasową danych i najważniejszych systemów. Tak, aby po awarii chmury, przecięciu kabli albo odcięciu usługi miasto wyciągnęło własne kopie i pracowało dalej.
Co z tym zrobić w poniedziałek
- Sprawdź, czy rejestr zasobów obejmuje systemy OT (sterowniki, automatykę budynkową, urządzenia techniczne), nie same komputery i serwery. Brakujące pozycje wpisz od razu, choćby z nazwą i właścicielem.
- Ustal, gdzie fizycznie leży ostatnia kopia zapasowa najważniejszych danych i czy ktoś poza dostawcą chmury ma do niej klucz. Jeśli odpowiedź brzmi „u dostawcy”, zaplanuj kopię pod własnym kluczem.
- Wybierz jedną usługę ważną dla mieszkańców albo klientów i zapisz, kto, w jakiej kolejności i w jakim czasie przywraca ją po utracie zasilania lub serwera. Jedna kartka wystarczy na start.
Dyskusja na Total Security pokazała, że polskie samorządy i instytucje publiczne wychodzą z etapu fascynacji technologią na rzecz twardego realizmu. Kluczem do porozumienia z zarządami miast okazuje się prosty język ciągłości działania: co dokładnie przestanie działać, gdy zabraknie prądu lub padnie serwer, i jak szybko da się to naprawić. Certyfikaty na ścianie są ważne, ale po wyłączeniu głównego zasilania organizacja i tak zdaje egzamin praktyczny.
Źródła
- Kongres Bezpieczeństwo Polski Total Security, 21–22 października 2026, Warszawa: https://total-security.pl/
- Debata „Odporność cyfrowa miasta: cyberbezpieczeństwo, NIS2 i ciągłość działania usług publicznych”, notatki redakcji z sali.
Redakcja cyberinsight.pl.