Brytyjskie NCSC opisało we wtorek 7 kwietnia, jak grupa APT28 przejmuje routery i wykorzystuje serwery DNS kontrolowane przez atakujących do przekierowywania ruchu. Według NCSC celem było pozyskiwanie haseł i tokenów dostępu do usług internetowych i pocztowych. Dla firm, których zespoły pracują z domu, to pytanie, czy ktoś odpowiada za router, przez który pracownik łączy się z firmą.
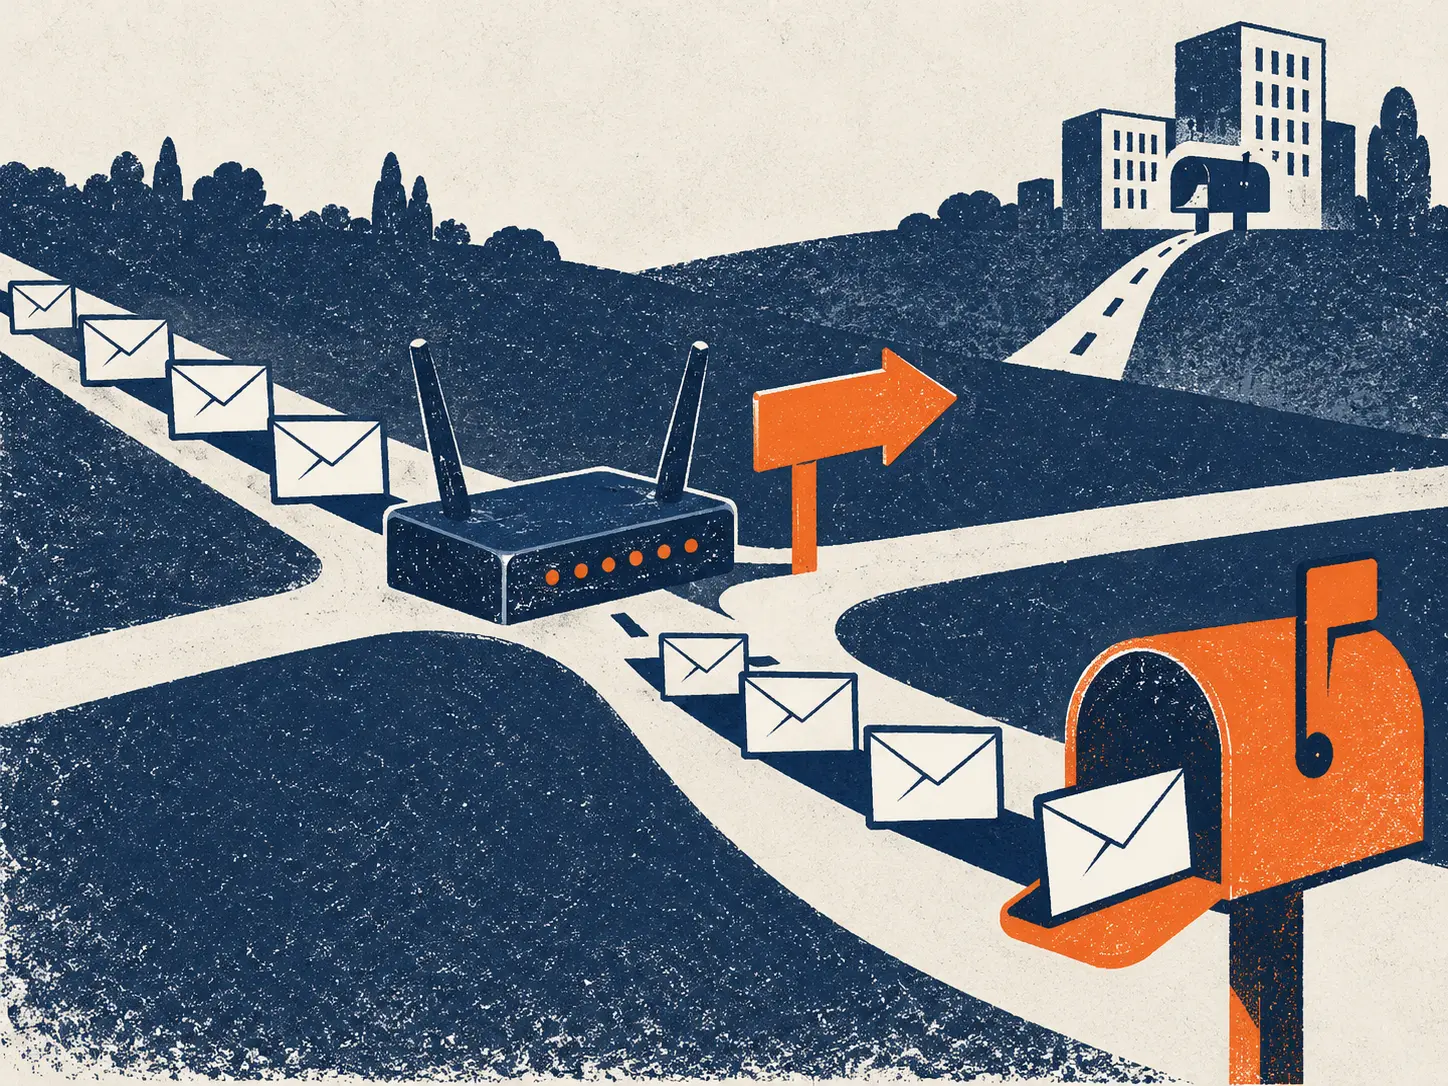
Wyobraź sobie biurowiec, w którym ochrona starannie wydaje karty dostępu, rejestruje gości i zmienia kody do drzwi po każdym odejściu pracownika. Drogę do tego biurowca wskazuje jednak tablica przy wjeździe na osiedle, a tablicę może przestawić każdy, kto wie jak. Kierowca jedzie pewnie, bo strzałka nigdy go nie zawiodła, i trafia tam, gdzie chciał ten, kto ją przestawił. Router w mieszkaniu pracownika zdalnego jest taką tablicą. To przez niego komputer dowiaduje się, gdzie szukać firmowej poczty i innych usług. Komunikat NCSC z 7 kwietnia pokazuje, że przestawianie tablic ma konkretny cel: dane logowania. Ochrona przy drzwiach może być wzorowa i nadal nie zobaczy, że ktoś zmienił kierunek kilka kilometrów wcześniej.
Przejęty router decyduje, dokąd trafia ruch pracownika
Opis NCSC składa się z dwóch ogniw. Pierwsze to przejęcie routera, czyli urządzenia na styku sieci domowej lub biurowej z internetem. Drugie to zmiana kierunku ruchu: zapytania DNS trafiają do serwerów atakujących. DNS działa jak książka telefoniczna internetu i zamienia nazwę usługi na adres, z którym łączy się komputer. Kto kontroluje odpowiedź, ten decyduje, dokąd pojedzie ruch.
Według NCSC sens całej operacji APT28 był prosty: hasła i tokeny dostępu do usług internetowych i pocztowych. Token dostępu to cyfrowa przepustka, którą usługa wydaje po zalogowaniu. W obu przypadkach chodzi o to samo: o możliwość wejścia na konto użytkownika bez jego wiedzy.
Szczegóły techniczne zostają w komunikacie NCSC, do którego odsyłamy w źródłach. Dla zarządu ważniejsze jest, gdzie w łańcuchu dostępu leży słabe ogniwo. Leży pośrodku, między laptopem a serwerem pocztowym: w urządzeniu, które łatwo sobie wyobrazić jako pudełko podłączone kiedyś, skonfigurowane i odłożone za szafkę.
Procedura dostępu może kończyć się na laptopie i koncie
Weź firmową procedurę nadawania dostępu i poszukaj w niej słowa „router”. Jeżeli go nie ma, sprawdź, czy odpowiedzialność za router przypisuje inny dokument, na przykład zasady pracy zdalnej. Jeśli żaden tego nie robi, pierwsze metry drogi do poczty prowadzą przez urządzenie, za które nikt nie odpowiada, a zarządzanie dostępem zaczyna się dopiero za routerem.
W takim scenariuszu bezpieczeństwo papierowe rozmija się z rzeczywistością. Polityka może wymagać silnych haseł, regularnych przeglądów uprawnień i odbierania kont przy odejściu. Żaden z tych zapisów nie mówi, kto sprawdza, czy router pracownika ma aktualne oprogramowanie, ani kto zauważy, że jego ustawienia DNS wskazują nagle na cudze serwery. Jeśli ten sam router obsługuje logowanie do firmowej poczty, mechanizm opisany przez NCSC, nastawiony na pozyskiwanie haseł i tokenów, może dotyczyć także jej, a samo silne hasło niewiele wtedy pomoże.
Router, przez który pracownik łączy się z firmową pocztą, jest częścią jego dostępu, nawet jeśli nie figuruje w żadnym rejestrze.
Właściciel aktualizacji routera i reakcja na zmianę DNS: dwa pytania dla zarządu
Zarządzanie dostępem pracownika powinno obejmować także router i ustawienia DNS. Z opisu NCSC wyprowadzamy dla zarządu dwa pytania. Kto odpowiada za aktualizacje routerów, przez które pracownicy łączą się z firmowymi usługami? Kto i jak reaguje, gdy na routerze zmienią się ustawienia DNS?
Odpowiedź na pierwsze pytanie nie musi być techniczna. Router w domu pracownika może należeć do niego, do dostawcy internetu albo do firmy. Sama własność nie przesądza, kto odpowiada za aktualizacje, dlatego w każdym z tych wariantów ustal to wprost i zapisz. Najgorszy jest scenariusz, w którym nikt nie zadał sobie tego pytania.
Drugie pytanie dotyczy reakcji. Skoro według NCSC celem były hasła i tokeny dostępu do usług internetowych i pocztowych, a ten sam router może obsługiwać logowanie do firmowej poczty, zmiana DNS na routerze powinna uruchamiać tę samą ścieżkę co utrata służbowego laptopa: zgłoszenie, ocenę, a w razie wątpliwości unieważnienie haseł i tokenów. Sprawdź, czy przy obecnych zasadach takie zdarzenie trafiłoby do kogoś, kto oceni je pod kątem bezpieczeństwa, czy raczej ktoś obsłużyłby je jak zwykłą usterkę internetu.
Zmiana ustawień DNS na routerze pracownika zasługuje na ten sam tryb zgłoszenia co zgubiony służbowy laptop.
Polskie zespoły zdalne: brak krajowych ofiar w komunikacie, ten sam mechanizm
Komunikat NCSC nie wskazuje ofiar w Polsce i nie podaje miary, czy takich ataków przybywa. To kolejny opisany przypadek ataku na urządzenia brzegowe, czyli te, które stoją na granicy sieci. Na dzień publikacji jedynym źródłem, na którym opieramy ten tekst, jest otwarty komunikat NCSC z 7 kwietnia.
Mechanizm opisany przez NCSC nie zależy jednak od kraju. Router w mieszkaniu pracownika w Polsce obsługuje zapytania DNS tak samo jak każdy inny, a jeśli pracownik loguje się przez niego do firmowej poczty, opisany mechanizm może dotyczyć także jej. Ryzyko dotyczy pracy zdalnej, czyli tej części organizacji, w której granica sieci firmowej przebiega przez cudze mieszkania.
Dla polskich zespołów zdalnych wniosek jest organizacyjny. Zamiast czekać na krajowy przypadek, który nada sprawie lokalny kolor, ustal właściciela routerów i ścieżkę reakcji teraz, gdy nie ma jeszcze kogo za nic rozliczać.
Co z tym zrobić w poniedziałek
- Wyznacz właściciela aktualizacji routerów. Wpisz do zasad pracy zdalnej osobę lub funkcję, która odpowiada za aktualne oprogramowanie routerów używanych do łączenia się z firmową pocztą, i rozstrzygnij, czy obejmuje to prywatne urządzenia pracowników.
- Opisz reakcję na zmianę DNS. Ustal, komu pracownik zgłasza podejrzaną zmianę ustawień DNS na routerze i kto wtedy decyduje o unieważnieniu haseł oraz tokenów dostępu do poczty i usług internetowych.
- Dopisz router do procedury dostępu. Dodaj do listy kroków przy nadawaniu dostępu zdalnego pozycję o routerze i ustawieniach DNS, tak aby przegląd uprawnień obejmował też drogę, którą ruch dociera do usług.
Komunikat NCSC przesuwa granicę tego, co nazywamy dostępem pracownika. Konto i laptop to połowa obrazu; drugą połową jest router, przez który pracownik łączy się z pocztą, i jego ustawienia DNS. Dopóki nikt za nie nie odpowiada, firma pilnuje drzwi i zostawia bez opieki drogę, która do nich prowadzi.
Źródła
- NCSC: UK exposes Russian military intelligence hijacking vulnerable routers for cyber attacks (publikacja 2026-04-07)
Redakcja cyberinsight.pl.