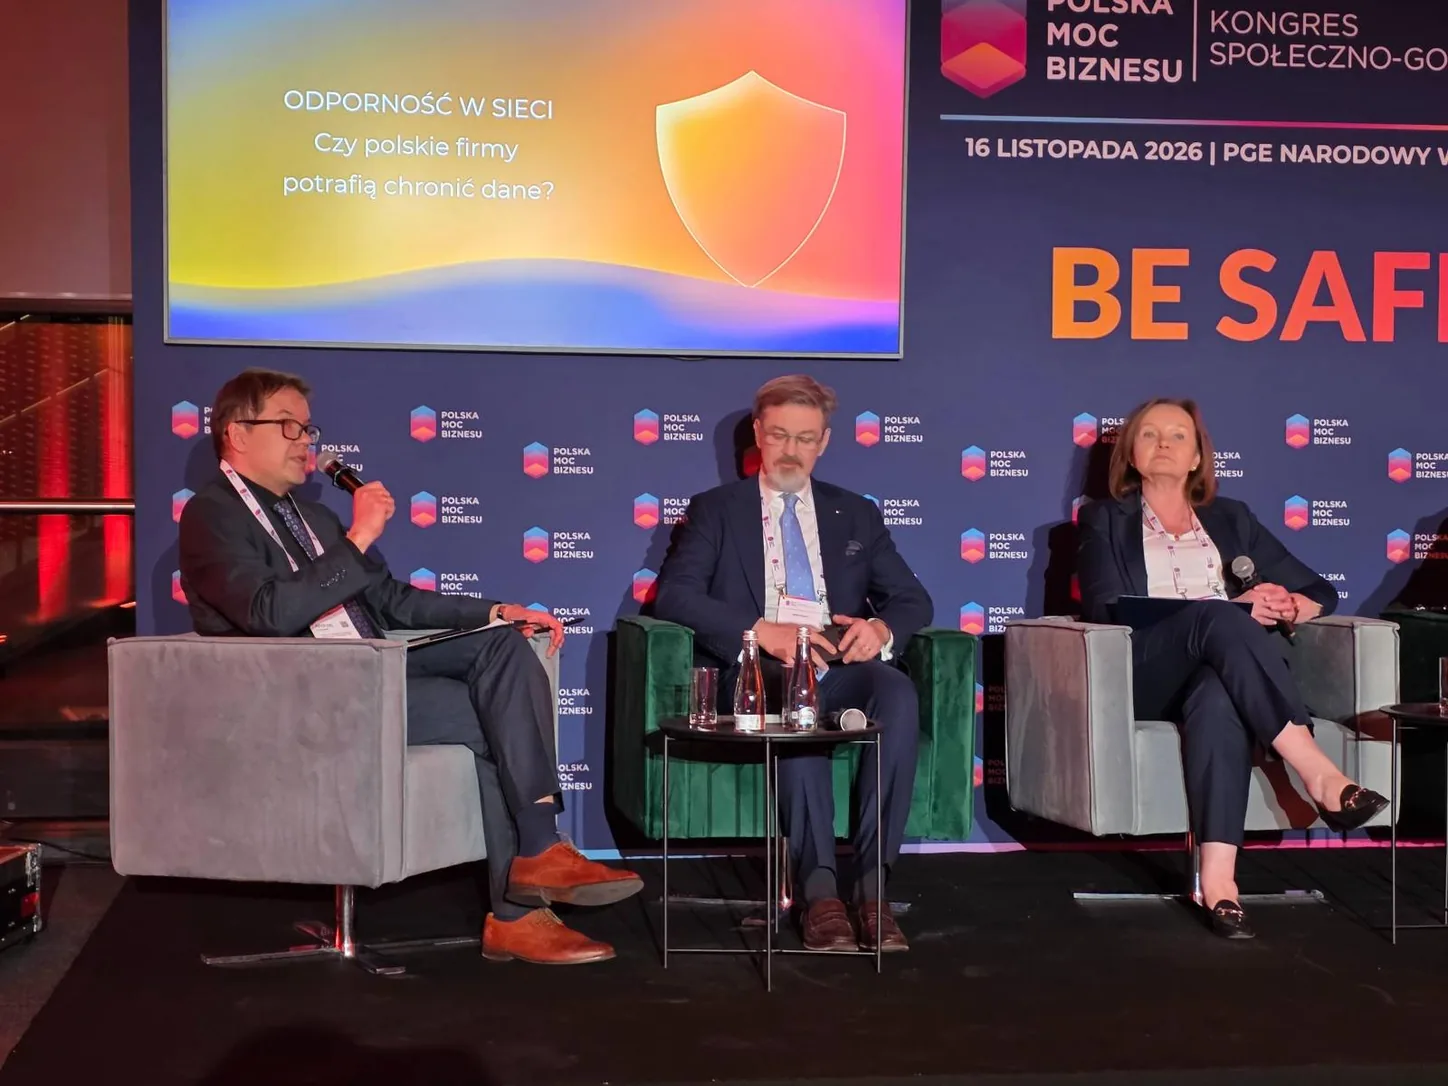
W szpitalu nie zawsze da się posadzić personel na kilkugodzinnym szkoleniu z cyberbezpieczeństwa. Lekarze i pielęgniarki pracują pod presją czasu, zespoły się zmieniają, a kolejna obszerna procedura łatwo przegrywa z tym, co trzeba zrobić natychmiast. Dlatego w Mazowieckim Szpitalu Bródnowskim wykorzystuje się krótkie, obrazkowe instrukcje wyświetlane na ekranach. Ten pozornie drobny szczegół okazał się jednym z najbardziej wymownych wątków debaty o odporności polskich firm.
Opowiedziała o nim dr inż. Ewa Janczar, członkini zarządu szpitala odpowiedzialna za cyfryzację, podczas panelu „Odporność w sieci: czy polskie firmy potrafią chronić dane?” na kongresie Polska Moc Biznesu. W jej przykładzie kryje się problem znacznie większy niż skuteczność szkoleń. Organizacje często projektują bezpieczeństwo tak, jakby pracownicy mieli czas czytać wszystkie instrukcje, a ich codzienna praca mogła poczekać. Tymczasem zagrożenie pojawia się właśnie podczas wykonywania zwykłych obowiązków.
Minister ostrzega przed dywersją. Odpowiedzialność trafia do firm
16 listopada 2026 roku na PGE Narodowym w Warszawie odbyła się szósta edycja Kongresu Społeczno-Gospodarczego Polska Moc Biznesu. Organizatorzy zapowiadali ponad 2,5 tysiąca uczestników, ponad 50 debat i osiem scen tematycznych. Artur Beck, pomysłodawca wydarzenia, od lat rozwija formułę spotkań biznesu, administracji i organizacji społecznych. W programie znalazły się między innymi rozmowy o sztucznej inteligencji, deregulacji, energetyce i konkurencyjności Europy. Gościem specjalnym był były przewodniczący Komisji Europejskiej José Manuel Barroso.
Ton części poświęconej bezpieczeństwu nadał Tomasz Siemoniak, minister koordynator służb specjalnych. Otwierając kongres, mówił o aktach dywersji, w tym podpaleniach, oraz zmasowanych cyberatakach. Według ministra celem podobnych działań jest także podważanie zaufania do Polski jako miejsca prowadzenia działalności gospodarczej. Zwrócił się do przedsiębiorców z apelem, by w prowadzeniu firmy „nie zakładać, że ktoś z zewnątrz dostarczy to bezpieczeństwo”.
To zdanie zmienia perspektywę z państwowej na firmową. Właściciel magazynu, operator usług medycznych czy producent żywności może odczuć skutki zakłócenia działalności, nawet jeśli sam nie jest bezpośrednim celem napastnika. Przerwa u dostawcy oprogramowania, operatora łączności albo firmy logistycznej potrafi zatrzymać proces, nad którym przedsiębiorstwo nie ma pełnej kontroli. Odpowiedzialność za przygotowanie do takiej sytuacji pozostaje jednak po jego stronie.
Gdy nie działa system, problem nie kończy się na danych
Ewa Janczar zwróciła uwagę na fałszywy wybór, przed którym często stawia się placówki medyczne: inwestować w aparaturę czy chronić infrastrukturę informatyczną. Nowoczesne urządzenia diagnostyczne i terapeutyczne coraz częściej pracują w sieci. Bezpieczeństwo ich środowiska wpływa więc na możliwość udzielania świadczeń. Awaria systemu, brak dostępu do dokumentacji albo zakłócenie pracy sprzętu mogą oznaczać opóźnienia, konieczność przejścia na procedury zastępcze i trudne decyzje personelu.
Dane Ministerstwa Zdrowia pokazują skalę problemu w całym sektorze. CSIRT Centrum e-Zdrowia obsłużył w 2025 roku 1441 incydentów, a do końca września 2026 roku odnotował już 1379. Nie oznacza to, że wszystkie zatrzymały leczenie ani że dotyczą Szpitala Bródnowskiego. Pokazują jednak obciążenie sektoru, w którym niedostępność usługi może mieć skutki inne niż opóźnione wystawienie faktury.
W tym samym materiale resort wskazał mniej widowiskową, lecz równie istotną rozbieżność. W badaniu CSIRT CeZ z przełomu 2025 i 2026 roku 76 procent jednostek deklarowało wdrożenie systemu zarządzania bezpieczeństwem informacji. Jednocześnie około 29 procent dyrektorów nie prowadziło regularnych przeglądów oceny ryzyka. Samo wdrożenie systemu nie mówi zatem, czy kierownictwo rzeczywiście korzysta z niego przy podejmowaniu decyzji.
Dlatego przykład krótkich instrukcji ze szpitala ma znaczenie. Janczar mówiła również o potrzebie takiej kultury pracy, w której personel nie boi się zgłaszać podejrzanych wiadomości i błędów. Jeśli zgłoszenie oznacza szukanie winnego, informacja o zagrożeniu może trafić do zespołu bezpieczeństwa zbyt późno. A w szpitalu liczy się czas.
Zakup technologii przed rozpoznaniem ryzyka
Michał Gembal, CISO ARCUS SA, zwrócił uwagę na dobrze znany w firmach mechanizm: organizacja chce poprawić bezpieczeństwo, więc zaczyna od wyboru narzędzia. Dopiero później próbuje ustalić, które zasoby są najważniejsze, jakie zdarzenia mogą zatrzymać działalność i kto podejmie decyzję podczas kryzysu. To odwrócona kolejność.
W dyskusji Gembal zestawił ochronę informacji z ciągłością działania, odwołując się do podejścia znanego z norm ISO 27001 i ISO 22301. Firma może skutecznie ograniczać dostęp do danych, a mimo to nie być przygotowana na kilkudniowy brak systemu zamówień. Może też mieć kopie zapasowe, których nigdy nie próbowała odtworzyć w warunkach zbliżonych do awarii. Obie sytuacje pokazują różnicę między posiadaniem zabezpieczenia a zdolnością do dalszej pracy.
Gembal zakwestionował przy tym łatwe określanie pracownika mianem najsłabszego ogniwa. Osoba, która zna typowe oznaki oszustwa i wie, gdzie je zgłosić, może wykryć próbę wyłudzenia, również przygotowaną z pomocą AI. Oprogramowanie filtrujące nie zastępuje rozsądnej reakcji człowieka. Ale nie wolno też przerzucać całej odpowiedzialności na pracownika, jeśli firma nie zapewniła mu prostych zasad działania.
Najwięcej o odporności organizacji mówi nie liczba zakupionych zabezpieczeń, ale to, czy potrafi ona podjąć decyzję i działać, gdy zabezpieczenia zawiodą.
Nowe przepisy już obowiązują. Deklaracje trzeba sprawdzić
Moderator panelu Andrzej Kozłowski skierował rozmowę również na odpowiedzialność zarządów i skutki zmian prawnych. Bartosz Opaliński, wiceprezes Krajowej Rady Radców Prawnych, ostrzegał przed sprowadzaniem zgodności do kolejnego zestawu dokumentów. Przywołał także wynik badania, według którego 58 procent zarządzających uznaje swoje firmy za przygotowane do wymogów ustawy. Ponieważ w udostępnionych materiałach nie wskazano metodologii ani źródła tego pomiaru, nie można traktować tej liczby jako zweryfikowanego obrazu rynku. Sama rozbieżność między deklarowaną gotowością a wiedzą o obowiązkach pozostaje jednak ważnym tematem.
Warto uporządkować stan prawny. Polska nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 roku. Dla podmiotów spełniających ustawowe kryteria termin złożenia wniosku o wpis do wykazu KSC upłynął 3 października 2026 roku. Do 3 kwietnia 2027 roku przewidziano między innymi termin wdrożenia nowych obowiązków i podłączenia do systemu S46. Pierwszy obowiązkowy audyt wskazanych podmiotów kluczowych ma zostać przeprowadzony do 3 kwietnia 2028 roku.
Rafał Rosiński, podsekretarz stanu w Ministerstwie Cyfryzacji, mówił podczas panelu o odpowiedzialności kierownictwa za zarządzanie incydentami i ich zgłaszanie. Przywołał również wsparcie sektora zdrowia, w tym CSIRT Centrum e-Zdrowia oraz narzędzia służące wyszukiwaniu podatności. Dla zarządów praktyczne pytanie brzmi teraz, kto rozpozna incydent, kto oceni jego wagę i kto przeprowadzi wymagane zgłoszenie, kiedy firmowa poczta lub podstawowe systemy przestaną działać.
Certyfikat pomoże budować zaufanie. Nie zastąpi testu awaryjnego
Rosiński poruszył także temat certyfikacji bezpieczeństwa przedsiębiorstw. Zaledwie kilka dni przed kongresem, 12 listopada, Ministerstwo Cyfryzacji skierowało do konsultacji projekt nowego krajowego schematu „Firma Bezpieczna Cyfrowo”. Resort zakłada, że certyfikat będzie pomagał przedsiębiorcom potwierdzać spełnienie określonych wymagań i budować wiarygodność wobec klientów. Na dzień kongresu był to projekt, a nie zakończone wdrożenie nowego schematu.
Taki mechanizm może uporządkować oczekiwania wobec dostawców. Ma jednak ograniczenie, o którym w dyskusjach o zgodności łatwo zapomnieć: certyfikat opisuje wynik oceny w określonym zakresie i czasie. Nie daje odpowiedzi na każde pytanie o zachowanie organizacji podczas realnego przestoju. Do tego potrzebne są ćwiczenia, sprawdzone procedury zastępcze i osoby upoważnione do podejmowania decyzji.
Właśnie tu spotkały się dwie pozornie odległe części kongresu. Siemoniak mówił o bezpieczeństwie kraju i zaufaniu inwestorów. Janczar opowiadała o krótkiej instrukcji dla zapracowanego personelu medycznego. Między tymi poziomami jest ciąg decyzji, za które odpowiadają konkretni ludzie. Zarząd może przyjąć politykę bezpieczeństwa i zatwierdzić budżet. Prawdziwy sprawdzian przychodzi wtedy, gdy ktoś musi bez zwłoki zgłosić podejrzane zdarzenie, wyłączyć system albo utrzymać usługę mimo awarii.
Na PGE Narodowym padło wiele deklaracji o odporności. Najbardziej przekonujące były jednak przykłady działań, które można sprawdzić bez czekania na kolejny kongres: czy personel rozumie instrukcję, czy organizacja zna swoje najważniejsze zasoby i czy kierownictwo wie, co zrobi w pierwszych godzinach incydentu. Od odpowiedzi na te pytania zależy więcej niż od zapewnienia, że bezpieczeństwo jest już wpisane do strategii.
Źródła
- Materiały redakcyjne przekazane do opracowania: notatki i streszczenie transkrypcji panelu „Odporność w sieci: czy polskie firmy potrafią chronić dane?” podczas Polska Moc Biznesu 2026, 16 listopada 2026 r.
- Kancelaria Prezesa Rady Ministrów, zapowiedź udziału Tomasza Siemoniaka w kongresie: https://www.gov.pl/web/sluzby-specjalne/zaproszenie-dla-mediow--minister-tomasz-siemoniak-na-kongresie-polska-moc-biznesu
- PAP MediaRoom, zapowiedź VI Kongresu Polska Moc Biznesu (materiał organizatora): https://pap-mediaroom.pl/biznes-i-finanse/barroso-ministrowie-i-liderzy-biznesu-na-pge-narodowym-zbliza-sie-vi-kongres
- PAP / Super Biznes, relacja z wystąpienia Tomasza Siemoniaka, 16 listopada 2026 r.: https://superbiz.se.pl/wiadomosci/siemoniak-w-sferze-cyberzagrozen-polska-jest-jednym-z-czolowych-celow-na-swiecie-aa-cvYw-fkik-T4op.html
- Ministerstwo Zdrowia, dane CSIRT Centrum e-Zdrowia za lata 2022–2026: https://www.gov.pl/web/zdrowie/tylko-do-wrzesnia-2026-roku-wykryto-blisko-1400-incydentow-rosnie-skutecznosc-csirt-centrum-e-zdrowia
- Ministerstwo Cyfryzacji, obowiązki podmiotów kluczowych i ważnych po nowelizacji KSC: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc---obowiazki-podmiotow-kluczowych-i-waznych
- Ministerstwo Cyfryzacji, projekt krajowego programu certyfikacji „Firma Bezpieczna Cyfrowo”, 13 listopada 2026 r.: https://www.gov.pl/web/cyfryzacja/pierwszy-krajowy-program-certyfikacji-cyberbezpieczenstwa-skierowany-do-uzgodnien
- Mazowiecki Szpital Bródnowski, informacja o funkcji Ewy Janczar: https://brodnowski.pl/index.php/o-szpitalu/aktualnosci/1765-ewa-janczar-z-nominacja-do-nagrody-im-marka-cara
- Krajowa Izba Radców Prawnych, skład Prezydium Krajowej Rady Radców Prawnych: https://kirp.pl/prezydium-krajowej-rady-radcow-prawnych/
Redakcja cyberinsight.pl.