Po ataku ransomware w jednej ze spółek, którymi kierował Marek Młotek-Kucharczyk, zmieniły się pytania przy zatwierdzaniu wydatków. Wcześniej zarząd chciał wiedzieć, skąd tak wysoka cena. Po ataku pytał, czego potrzeba i jak szybko można to sprowadzić. Komputer samego dyrektora należał do nielicznych, które uniknęły infekcji. Po latach wciąż zastanawia się, co jeszcze mógł wtedy zrobić jako członek zarządu, któremu podlegało IT.
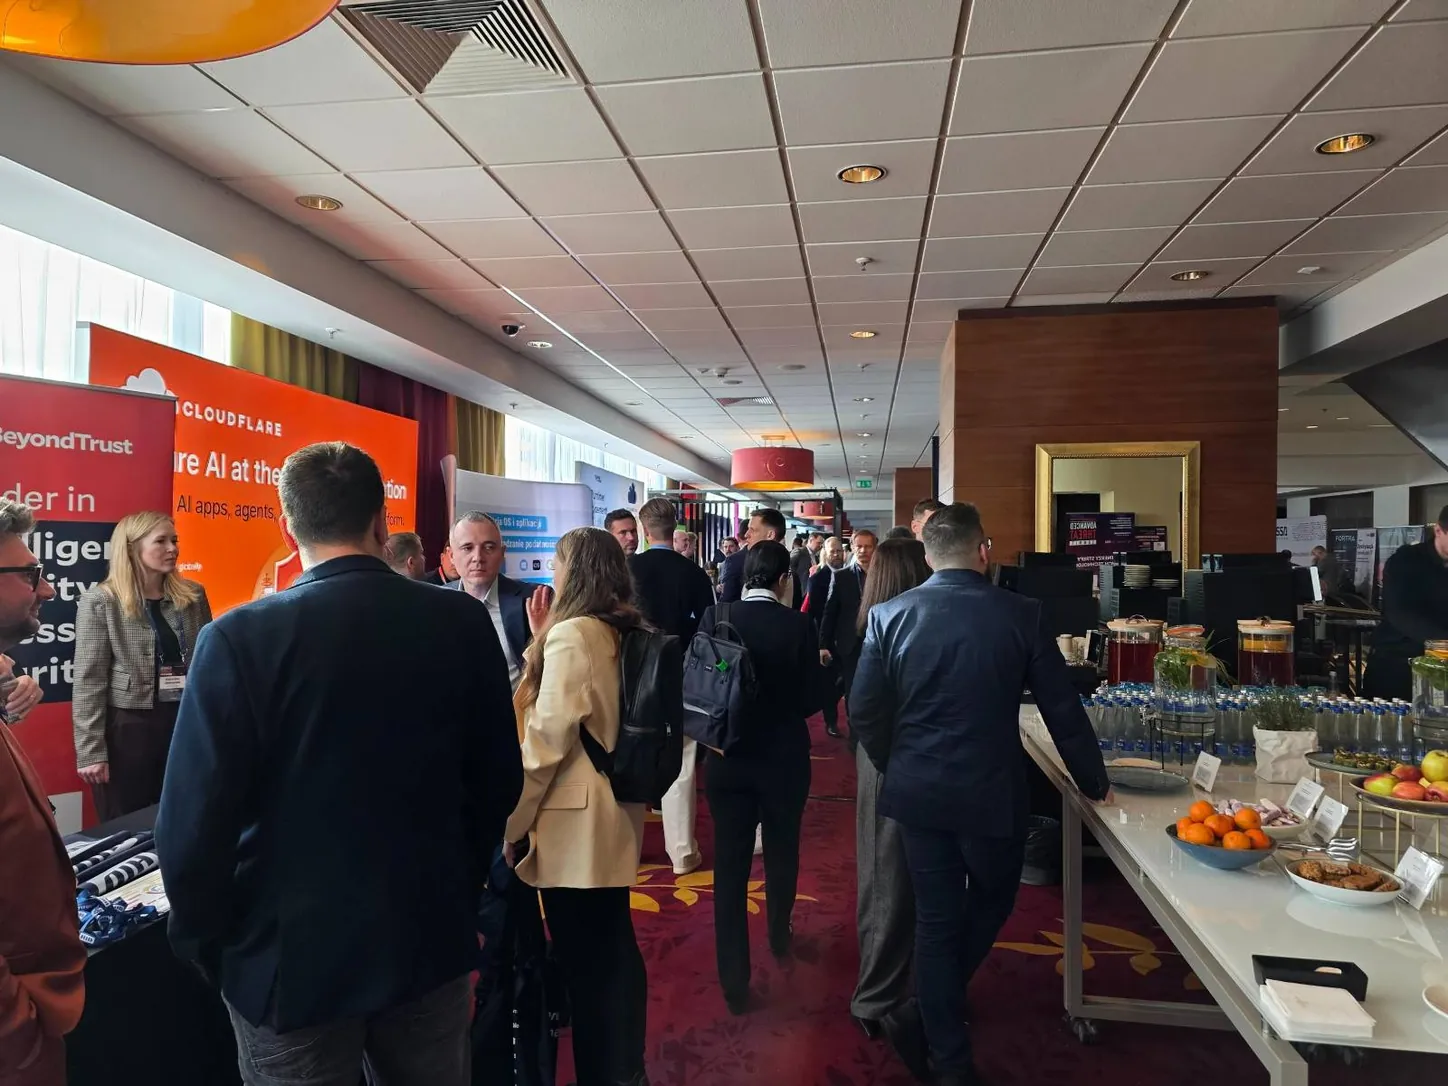
Ta historia wróciła 18 listopada w Warsaw Presidential Hotel, podczas trzynastej edycji Advanced Threat Summit, zorganizowanej przez Evention i ISSA Polska. W programie konferencji, zaplanowanej na 17–19 listopada, znalazły się m.in. wystąpienie Saâda Kadhiego, dyrektora CERT-EU, o zmianach, jakie sztuczna inteligencja przynosi obrońcom, oraz sesja o organizacji pracy grupy ransomware. Na spotkaniu CSO Council głos dostali ludzie, którzy muszą rozstrzygnąć, ile firma wyda na przygotowanie się do takiego ataku.
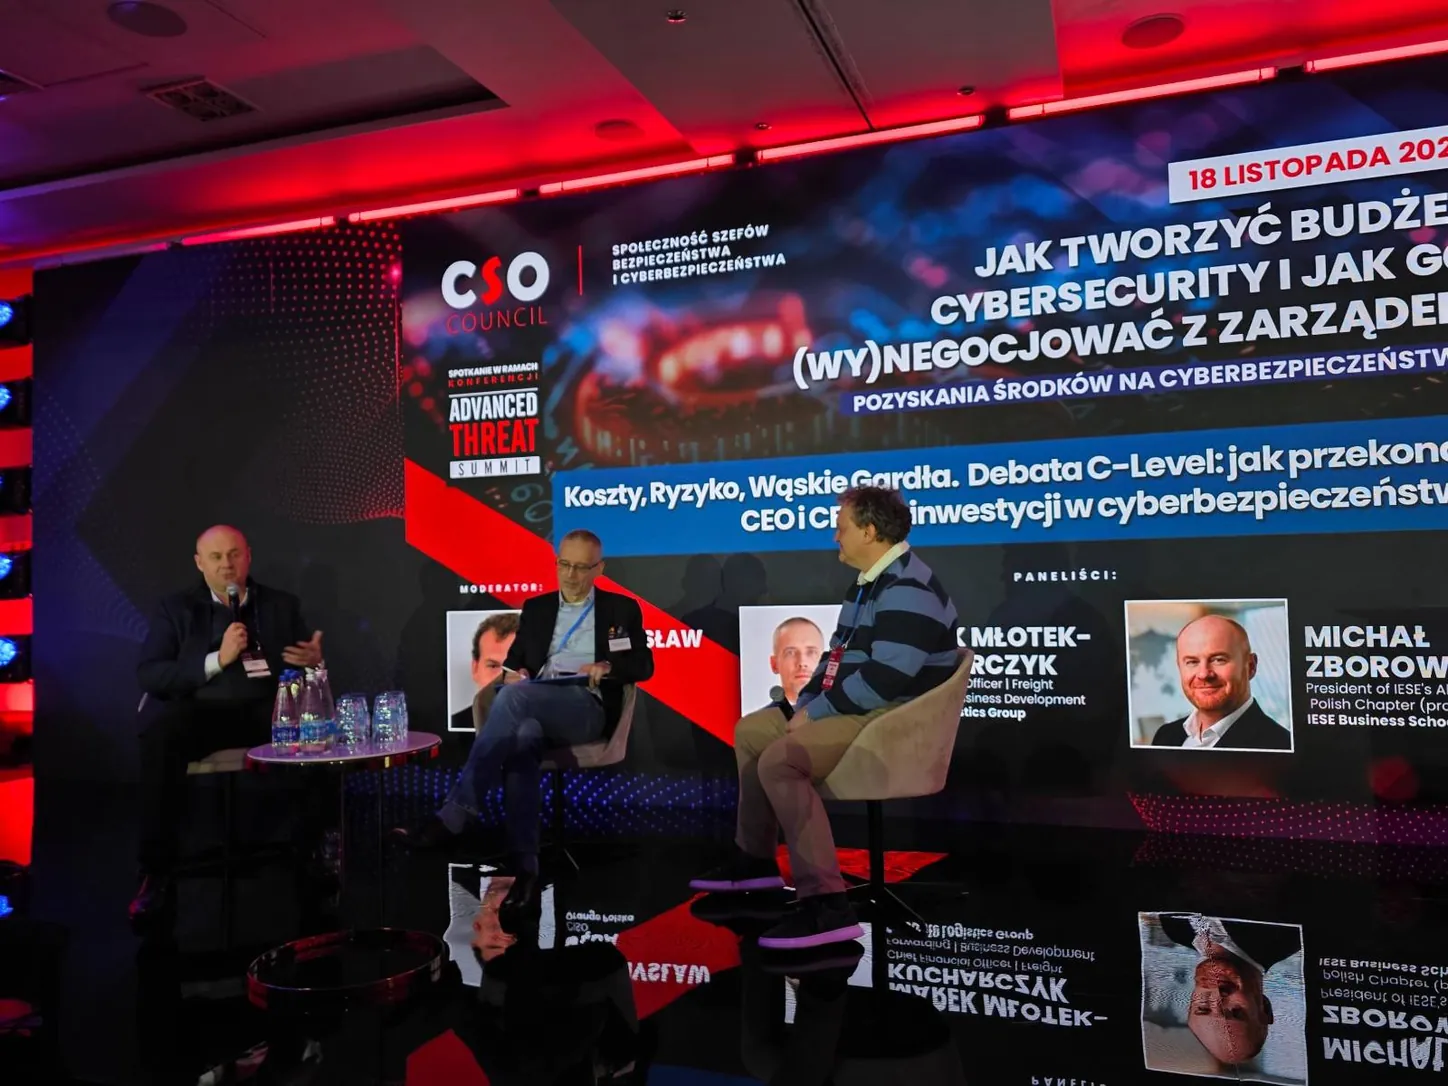
Za ten wybór dziękujemy Przemysławowi Gamdzykowi i zespołowi Evention. Po przeglądzie wydarzeń przygotowanym przez Anitę Wiesiołek-Németh z CIRF i wystąpieniu Zbigniewa Jabłońskiego, CISO Thumos Polska, o budowaniu budżetu można było usłyszeć odpowiedź drugiej strony. Między 10.05 a 10.45 Przemysław Dęba, CISO Orange Polska, rozmawiał z Markiem Młotkiem-Kucharczykiem, dyrektorem finansowym Eurogate Logistics Group, oraz Michałem Zborowskim, który społecznie kieruje polskim klubem absolwentów IESE Business School. Przemek zaproponował obu krótkie scenki z negocjacji. Jeden z gości niemal od razu odmówił grania według scenariusza.
Kopie zapasowe i pamięć dyrektora finansowego
W scence Przemka dyrektor finansowy właśnie skreślił z budżetu kopie zapasowe w chmurze. Uznał, że ważna korespondencja gdzieś przecież się znajdzie. Marek zastrzegł, że musiałby sobie wyobrazić własne alter ego. W pracy ma zwyczaj siadać z menedżerami i wchodzić w szczegóły ich wniosków. Z jego odpowiedzi można było zrozumieć, dlaczego także po takiej rozmowie człowiek odpowiedzialny za kopie może wyjść bez pieniędzy.
Dyrektor finansowy może bowiem doskonale rozumieć, do czego służy kopia, i wciąż mieć przed sobą nierozstrzygniętą kwestię. Żeby przyznać środki jednemu menedżerowi, musi czasem zabrać je innemu. Wyjaśnienie, co firma odzyska dzięki kopii, pozwala mu ocenić potrzebę. Dopiero informacja, co oznacza odłożenie zakupu i jakie inne zadanie może poczekać, pozwala ustalić kolejność wydatków. Tej drugiej części uzasadnienia specjalista od bezpieczeństwa nie przygotuje, jeśli zna tylko plany własnego zespołu.
Marek opisał też rzecz, której próżno szukać w bieżącym wniosku. Pamięta, jak menedżer wydał pieniądze przyznane poprzednim razem. Czy dopilnował wdrożenia? W jego ocenie znaczenie ma nawet zakup służący zupełnie innemu celowi. Dyrektor, który widział już tę osobę przy pracy po zatwierdzeniu budżetu, inaczej słucha jej kolejnej prośby. Dla szefa bezpieczeństwa oznacza to, że część następnych negocjacji odbywa się jeszcze przy odbiorze poprzedniego projektu.
Trzydzieści sekund na sprawę logowania
Michał dostał inną rolę. Jako prezes miał właśnie uznać, że dodatkowy krok przy logowaniu do firmowej sieci jest dla tych, którzy mają na to czas. Sam rzekomo musiał pilnie zdecydować o kolorze nowych wózków widłowych. Tak Przemek ustawił rozmowę o uwierzytelnianiu wieloskładnikowym. Ani wózki, ani lekceważenie zabezpieczeń nie były zarzutami wobec którejkolwiek z firm Michała.
Na prośbę szefa bezpieczeństwa o chwilę uwagi Zborowski przyznał mu trzydzieści sekund. W tym czasie chciał poznać koszt ryzyka i ocenić, czy rozmówca sam rozumie sprawę, którą przynosi. Był gotów słuchać dłużej, jeśli za opisem problemu stał człowiek przygotowany do zajęcia się nim po decyzji prezesa. Przemek wychwycił podobieństwo między tą odpowiedzią a opowieścią finansisty o dawnych zakupach. Obaj mówili o zaufaniu, choć każdy rozpoznawał je po czym innym.
W historii Michała Zborowskiego z Europa Systems na porozumienie potrzeba było znacznie więcej niż pół minuty. Firma długo szukała osoby, która zbuduje zespół bezpieczeństwa. Kiedy już ją znalazła, nowy szef regularnie przychodził do gabinetu z kolejnymi sprawami. Michał przyznał, że początkowo trudno było zrozumieć, czego właściwie od niego potrzebował. Możliwość bezpośredniej rozmowy z prezesem miała znaczenie właśnie wtedy, gdy obaj dopiero uczyli się ze sobą pracować.
Ile wart jest plan na dzień po ataku
Przemek wrócił do przewagi, jaką w rozmowie o budżecie ma projekt komercyjny. Można przedstawić spodziewany przychód, a potem sprawdzić, ile rzeczywiście wpłynęło. Przy wydatku na zabezpieczenie trzeba oszacować zarówno rozmiar możliwej straty, jak i prawdopodobieństwo, że do niej dojdzie. Gdy firma przepracuje rok bez przestoju, w księgach nie pojawi się pozycja pokazująca, ile godzin pracy uratował konkretny zakup.
Michał powiedział, że w jego doświadczeniu członkowie zarządów wcale nie oczekują od każdego takiego projektu obliczenia wartości bieżącej netto czy wewnętrznej stopy zwrotu. Chciałby za to znać koszt planu B i planu C. W jego wcześniejszej opowieści o logistyce klient zamawiał przez telefon kwiaty na rocznicę ślubu i chciał odebrać je o szesnastej. Z perspektywy klienta sprawa kończy się o ustalonej godzinie. Firmie pozostaje ustalić, co może zrobić, jeśli zamówienie przyjęto, a magazyn przestał działać. W takim przykładzie można porównać koszty dwóch sposobów dokończenia pracy, nawet gdy trudno wiarygodnie wycenić prawdopodobieństwo awarii.
Marek znał ten rachunek od drugiej strony. Gdy po ataku podejmował decyzje o wydatkach, miał już do dyspozycji procedury odtworzeniowe pochodzące z centrali grupy, która przejęła spółkę. Jak wspominał, dawały mu większą pewność przy zatwierdzaniu zakupów. W jego relacji jest więc coś więcej niż znana branżowa anegdota o pieniądzach, które znajdują się po incydencie. Zarząd miał jednocześnie powód, żeby wydać je szybko, i podstawę, żeby ocenić, na co powinny pójść.
Cztery osoby, które nie kliknęły
Pod koniec Przemek zaproponował jeszcze jedną sytuację. W ćwiczeniu z fałszywą wiadomością tylko cztery osoby nie kliknęły w link. Dwie były na urlopie. Dwóm członkom zarządu kadrowa oszczędziła kłopotu i wiadomość do nich nie trafiła. To był scenariusz moderatora. Jako wynik prawdziwego testu mówiłby zresztą niewiele o umiejętnościach całej czwórki.
W odpowiedzi pojawił się przykład z praktyki. Pracownicy przesyłali podejrzane wiadomości do IT. Zespół zbierał je i wykorzystywał na obowiązkowych zajęciach, dzięki czemu ludzie uczyli się na korespondencji, która rzeczywiście przychodziła do ich firmy. Rozmówca dobrze oceniał ten zwyczaj, ale dopuszczał, że ktoś przeoczy zagrożenie albo dostanie wiadomość na tyle przekonującą, że otworzy link.
W tym miejscu łatwiej zrozumieć, po co Michałowi wycena planu B. Nawet po dobrze wydanych pieniądzach na szkolenia ktoś może kliknąć. Wtedy dyrektor finansowy będzie musiał zatwierdzić kolejne wydatki. Z doświadczenia Młotka-Kucharczyka wynika, że dużo zależy od tego, czy w chwili składania podpisu ma już przed sobą procedurę powrotu do pracy, czy dopiero finansuje poszukiwanie rozwiązania.
Źródła
Advanced Threat Summit 2026, agenda konferencji: https://atsummit.pl/agenda/
Redakcja cyberinsight.pl.