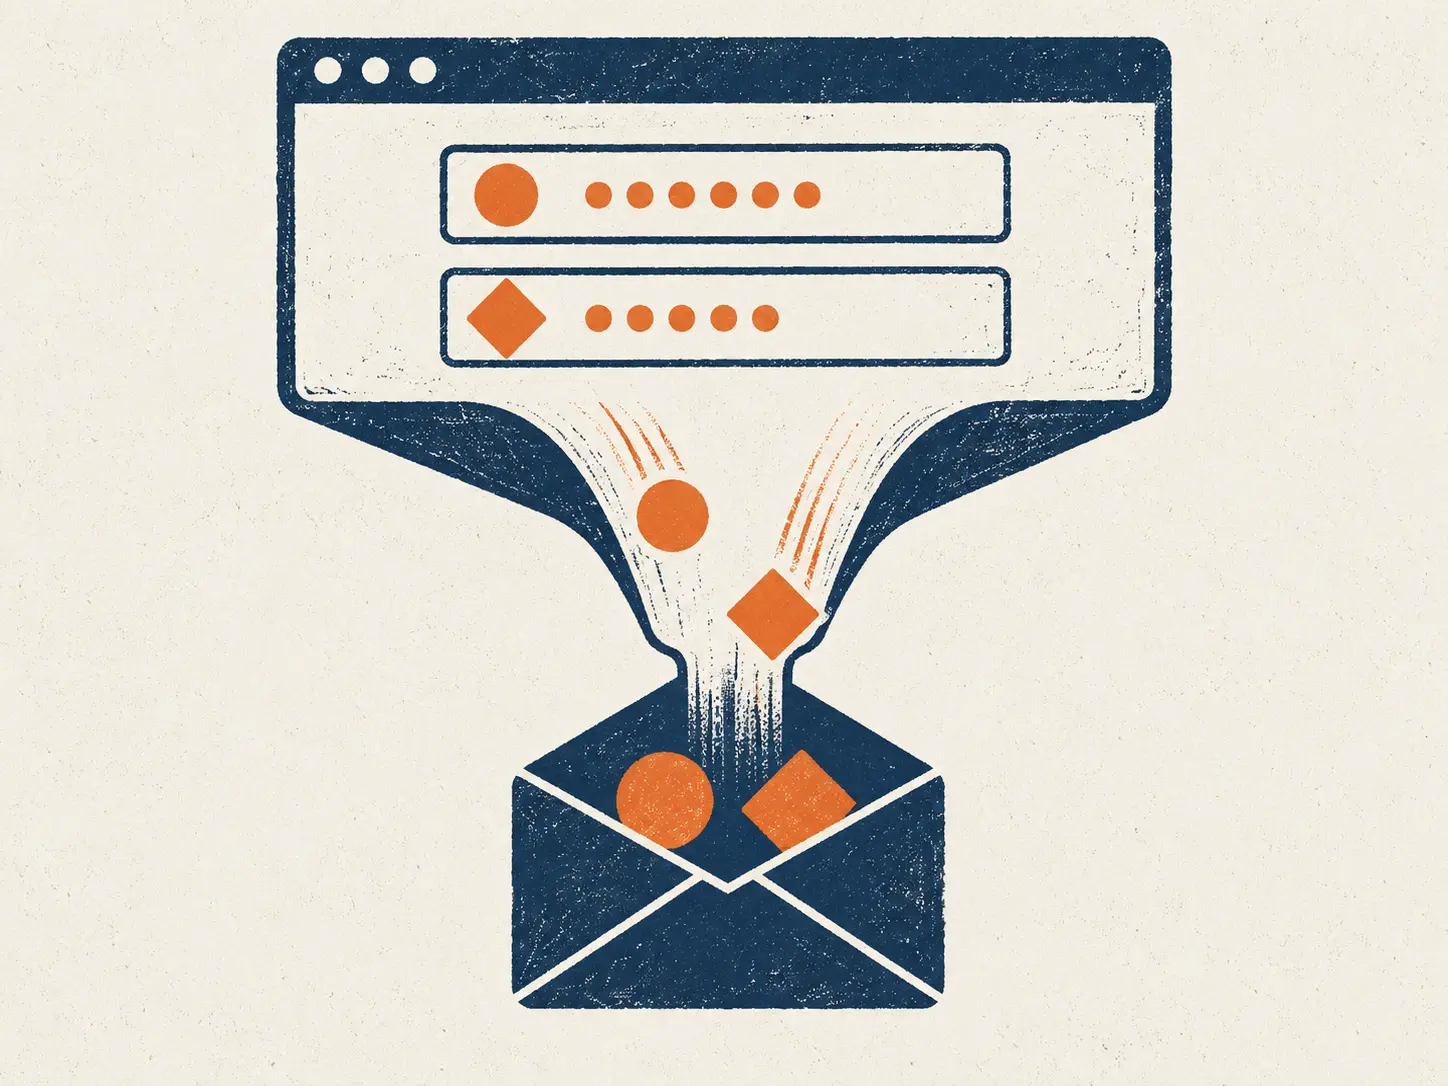
CERT Polska podał w publikacji z 12 czerwca, że od marca grupa UNC1151 prowadzi intensywne kampanie wobec użytkowników Gmail. Fałszywe polskojęzyczne strony wyłudzają w nich hasła i kody drugiego składnika. Dla kadry kierowniczej, administracji i osób pełniących eksponowane funkcje to powód, by przestać uznawać włączony kod drugiego składnika za koniec pracy nad ochroną konta.
Czy odpowiedź „mam włączony drugi składnik” powinna zamykać rozmowę o bezpieczeństwie skrzynki członka zarządu? Kampania opisana przez CERT Polska podsuwa inną odpowiedź. Fałszywe strony, o których mowa w publikacji, proszą o hasło i o kod drugiego składnika. Użytkownik, który przepisze na nich oba elementy, przekazuje je osobie, która przygotowała stronę. Kod chroni konto, dopóki pozostaje u właściciela, a kampania UNC1151 celuje właśnie w chwilę, w której właściciel go oddaje. Właściwe pytanie brzmi więc inaczej: co organizacja zrobi, gdy kod trafi do niewłaściwej osoby, i czy dla najbardziej eksponowanych kont kod w ogóle wystarcza? Na pierwsze pytanie dobrze mieć odpowiedź, zanim ktoś zadzwoni z wiadomością, że chyba wpisał kod nie tam, gdzie trzeba.
UNC1151 zbiera na fałszywych stronach hasła razem z kodami
Według CERT Polska grupa UNC1151 od marca prowadzi intensywne kampanie wobec użytkowników Gmail. W tytule publikacji z 12 czerwca CERT Polska zestawia tę nazwę z drugą: UNC1151/Ghostwriter. Narzędziem kampanii są fałszywe strony w języku polskim, które wyłudzają hasła i kody drugiego składnika.
Ten zestaw ma znaczenie dla oceny ryzyka. Atak nastawiony wyłącznie na hasło zatrzymałby się na drugim składniku. Strona, która prosi także o kod, wlicza go w scenariusz od początku. Dla autorów kampanii drugi składnik jest więc kolejnym polem formularza, które ma wypełnić ofiara.
Kanału, którym ofiary trafiają na fałszywe strony, tu nie omawiamy; szczegóły zawiera komunikat CERT Polska. Nie podajemy też liczby zaatakowanych kont ani tego, ile prób zakończyło się przejęciem skrzynki, i nie uzupełniamy tych danych domysłami.
Kod, który użytkownik może przepisać, da się też przepisać na fałszywej stronie.
Odhaczony drugi składnik nie odpowiada na pytanie o fałszywą stronę
Rozważmy jawnie hipotetyczną politykę bezpieczeństwa, w której wymóg dla kont kierownictwa brzmi: drugi składnik włączony. Audyt sprawdza ustawienie, raport pokazuje zgodność, zadanie trafia do zamkniętych. Ustawienie nie przeszkadza jednak w przepisaniu kodu na fałszywej stronie z kampanii UNC1151 opisanej przez CERT Polska. Użytkownik z włączonym drugim składnikiem, który uzna fałszywą polskojęzyczną stronę za prawdziwą, może podać na niej hasło i kod.
Procedura, która kończy się na włączeniu kodu, zostawia dwie luki. Nie rozstrzyga, czy dla kont najbardziej narażonych wystarczy metoda oparta na kodzie. Nie mówi też, komu i jak szybko zgłosić podanie kodu na podejrzanej stronie. Obie luki powstają przy biurku autora procedury, zanim użytkownik zobaczy pierwszą fałszywą stronę.
Nie przypisujemy przy tym zaniedbań żadnej organizacji ani osobie. Nie opisujemy ofiar kampanii, ich procedur ani tego, jak zareagowały. Hipotetyczna polityka służy wyłącznie do sprawdzenia własnych dokumentów.
Procedura, która kończy się na włączeniu kodu, nie mówi, co zrobić po jego oddaniu.
Skrzynka osoby eksponowanej wymaga decyzji właściciela ryzyka
Proponujemy zacząć przegląd od kont osób, których korespondencja ma największą wartość dla organizacji albo których funkcja jest publicznie widoczna. Tę grupę tworzą kadra kierownicza, pracownicy administracji i osoby pełniące eksponowane funkcje.
Decyzja dla tych kont ma trzy elementy. Po pierwsze, czy pozostajemy przy drugim składniku opartym na kodzie, czy administrator ma do zaproponowania silniejszą metodę uwierzytelniania, która nie opiera się na kodzie przepisywanym przez użytkownika. Po drugie, kto przyjmuje zgłoszenie „podałem kod na stronie, która chyba nie była prawdziwa” i jakie czynności wtedy wykonuje. Po trzecie, kto odpowiada za konta Gmail, z których członkowie kierownictwa korzystają w sprawach organizacji, jeśli te konta pozostają poza firmową administracją.
Pierwszy krok kosztuje tyle, co rozmowa z administratorem i zapis w procedurze. Kosztu przejętej skrzynki nie szacujemy. Odpowiedzialności za skutki nie da się jednak przenieść na użytkownika zdaniem „przecież miał włączony drugi składnik”. Skoro fałszywe strony z kampanii UNC1151 proszą o kod, wymóg samego kodu nie wystarcza jako odpowiedź na to ryzyko.
Polski język strony nie potwierdza jej autentyczności
Według CERT Polska fałszywe strony w tej kampanii są polskojęzyczne. Polski odbiorca traci więc jeden z prostych sygnałów ostrzegawczych, czyli obcy język strony logowania. Instrukcja dla użytkowników, która jako główny sygnał wskazuje obcy język albo błędy językowe, w tym scenariuszu wymaga uzupełnienia.
Publikacja CERT Polska ukazała się w piątek 12 czerwca, a opisane działania UNC1151 trwają od marca. Ostrzeżenie dla własnych użytkowników Gmail można więc przekazać jeszcze dziś, bez czekania na kolejne doniesienia. Szczegóły techniczne kampanii zespół bezpieczeństwa powinien sprawdzać bezpośrednio w publikacji CERT Polska.
W raporcie dla kierownictwa oddzielmy to, co potwierdza CERT Polska, od tego, co trzeba ustalić we własnej organizacji. Potwierdzona jest intensywna kampania wobec użytkowników Gmail i polskojęzyczne strony wyłudzające hasła oraz kody. Do ustalenia pozostaje, czy kampania dotknęła naszą organizację.
Co z tym zrobić w poniedziałek
Każdy punkt to osobne zadanie na najwyżej 30 minut.
- Spisz konta do przeglądu. Zrób listę osób z kierownictwa, administracji i funkcji eksponowanych, które korzystają z Gmail w sprawach organizacji. Przy każdym koncie zapisz, jaki drugi składnik jest włączony; gdy tego nie wiesz, wpisz „nieustalone” i osobę, która to sprawdzi.
- Przekaż ostrzeżenie z jedną instrukcją. Wyślij tym osobom link do publikacji CERT Polska z 12 czerwca i jedno zdanie: kto przyjmuje zgłoszenie, gdy ktoś podał hasło lub kod na stronie budzącej wątpliwości. Wskaż konkretną osobę i numer telefonu zamiast ogólnego adresu skrzynki.
- Zleć administratorowi dwie odpowiedzi. Pierwsza ma powiedzieć, czy dla kont z listy jest dostępna silniejsza metoda uwierzytelniania, która nie wymaga przepisywania kodu, i co trzeba zrobić, by ją wdrożyć. Druga ma opisać czynności, które wykona po zgłoszeniu podania kodu na fałszywej stronie. Termin obu odpowiedzi wpisz do kalendarza zarządu.
Drugi składnik oparty na kodzie pozostaje potrzebnym zabezpieczeniem, ale kampania UNC1151 pokazuje, że kod można wyłudzić tak samo jak hasło. Dla kont kierownictwa i osób eksponowanych włączenie kodu powinno być początkiem rozmowy o silniejszym uwierzytelnianiu i o reakcji na zgłoszenie. Organizacja, która ma gotową odpowiedź na telefon „chyba wpisałem kod nie tam”, jest przygotowana lepiej niż ta, która ma tylko odhaczone ustawienie.
Źródła
- CERT Polska: Kampania phishingowa grupy UNC1151/Ghostwriter na pocztę Gmail, publikacja 12 czerwca 2026 r.
Redakcja cyberinsight.pl.